Как мы запускали новый ИБ-продукт
С 3 контрактами
на 7кк рублей внутри корпорации
и закрылись спустя 2 месяца после запуска
Продукт
Secure Email Gateway — фильтр корпоративного почтового трафика, защищающий внутреннюю инфру клиентов от атак и предотвращающий утечку данных
Контекст
На момент планирования сервис уже существовал, как White Label решение и состоял из двух скрещенных продуктов-конкурентов. Клиенты покупали у нас решение, получая фильтр трафика под капотом
Цели
Выйти на рынок РФ с MVP продукта и получить первые контракты
Пилоты с увеличением конверсии лидов в клиентов по сравнению с White Label сервисом
Перевести всех имеющихся клиентов на новый продукт
Контракты суммарно на 10 млн рублей
Discovery
Будучи не знакомым с доменом, на основе открытых источников, внутренних исследований и общения с продактом, собрал для себя первичные вводные по продукту:
Клиенты:
Малый, средний и крупный бизнес (с ИБ-отделоми и без)
Сегменты. ИБ-специалисты разных уровней и сотрудники клиента
Рынок. Работает по системе трипваера с бесплатным пилотированием
Большая часть клиентов хотят автоматизированное коробочное решение для защиты внутреннего трафика от атак и внешнего от утечек, снижения расходов на операционку
На пилотах клиенты прислушиваются к обратной связи сотрудников
Оставшиеся на рынке РФ конкуренты не решают те проблемы, что иностранные аналоги
Выводы:
Так как я знаю, что клиенты опираются на профильное мнение работников, то могу повлиять дизайном на увеличение конверсии лидов в клиентов, путем решения проблем пользователей. Также мы сможем собирать CX метрики на экваторе пилотов, тем самым сможем не отпускать лидов или хотя бы понимать причины
Сегменты
Исходя из общения с продактом, выделил ключевые сегменты, именно их проблемы должен решать продукт
Офицер ИБ Клиента
сотрудник ИБ-отдела, занимается расследованием инцидентов ИБ и настройкой
Пользователь почты
рядовой сотрудник, его почтовый трафик проходит через продукт
Администратор ИТ
сотрудник, управляет ИТ-инфраструктурой, занимается поддержкой
и обслуживанием
Интервью
Далее, чтобы выявить уже конкретные инсайты и проблемы, как следствие начать формировать фичи на MVP, пообщался с основными сегментами (всего 11 интервью). В качестве респондентов взял:
• 2 ИТ-админа
• 6 ИБ-специалистов
• 3 пользователя
Выводы:
Получившиеся выводы написал в виде верхнеуровневых user stories — истории, решения которых должны покрывать персональные боли сегментов. Глубже прочувствовал пользователей, углубился в их рутину, что в дальнейшем помогло вывести гипотезы
ИТ-администратор
• Как ИТ-Админ, я хочу иметь возможность управления продуктом от авторизации и подключения своего работодателя до добавления пользователей, чтобы в любой момент изменять и подстраивать продукт под инфру компании
• Как ИТ-Админ, я хочу иметь настроенный фильтр из коробки, чтобы не нести ответственность за возможные ошибки и последствия
• Как ИТ-Админ, я хочу иметь простую выгрузку отчетов, чтобы быстро формировать ежемесячную отчетность руководству
ИБ-специалист
• Как ИБ-офицер, я хочу знать о случившихся инцидентах, чтобы вовремя реагировать и предотвращать атаки на внутреннюю инфру
• Как ИБ-офицер, я хочу иметь авто-ротацию данных, чтобы не допускать прерывания защиты почты
• Как ИБ-офицер, я хочу иметь общую статистику по контуру своей компании, чтобы вовремя реагировать на атаки и проблемы
• Как ИБ-офицер, я хочу чтобы пользователи имели доступ к своему персональному ящику, чтобы не тратить время на обычный спам
• Как ИБ-офицер, я хочу иметь наиболее подробную информацию об инциденте, чтобы грамотно принимать решения и не подвергать опасности своего работодателя (и себя)
Пользователь
• Как Пользователь, я хочу иметь персональное хранилище писем, чтобы не терять письма и вовремя реагировать на письма коллег
Бенчмаркинг
После выделения ключевых проблем, пошел чекать, как их решают конкуренты. К самому бенчмаркингу подошел не совсем стандартно, нашел внутреннего специалиста, который имеет широкий опыт работы со множеством конкурентов
Изучил 8 продуктов прямых и косвенных конкурентов
Посмотрел, какие механики они предлагают и как решают проблемы
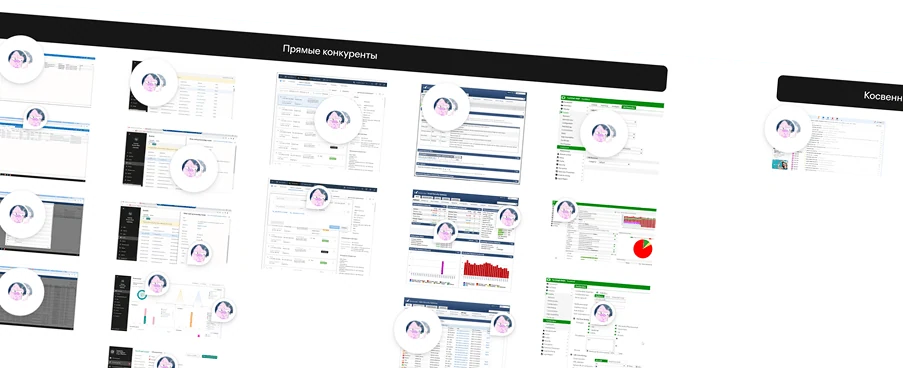
Выводы:
• Использование алертов в виде почтовых сообщений по триггерам за счет мониторинга
• Мультитенанси-персонализация трафика
• Конкретизированное подсвечивание объекта, на который сработал фильтр трафика
• Разъединение хранилищ на карантин и логи
• Нет возможности подключения к контуру через интерфейс
• Объединение фич управления в единый раздел с мультитенанси
• Сбор персональной статистики по трафику и состоянию системы в одном разделе
• Внедрение AI модельки в фильтр, которые обучаются на трафике клиента
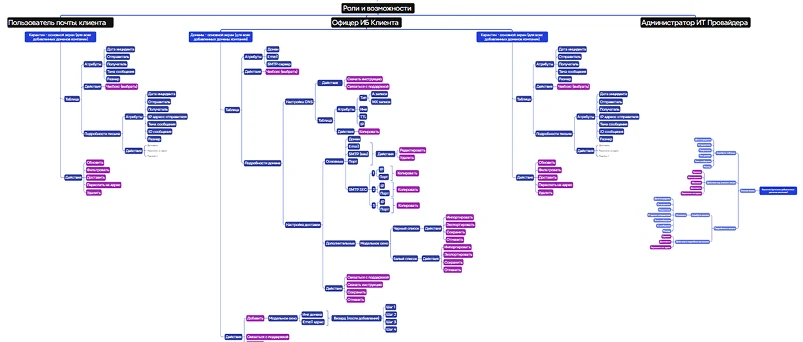
UJM
По ходу работы над фичами собрал ключевые сценарии уже под конкретные фичи, чтобы ничего не забыть и выделить возможные проблемы
Собрал информационную архитектуру
С представлением нынешней структуры продукта относительно сегментов и заделом на дальнейшее развитие
Design
На этом этапе приоритизировались с командой и выделили скоуп фичей на первый релиз
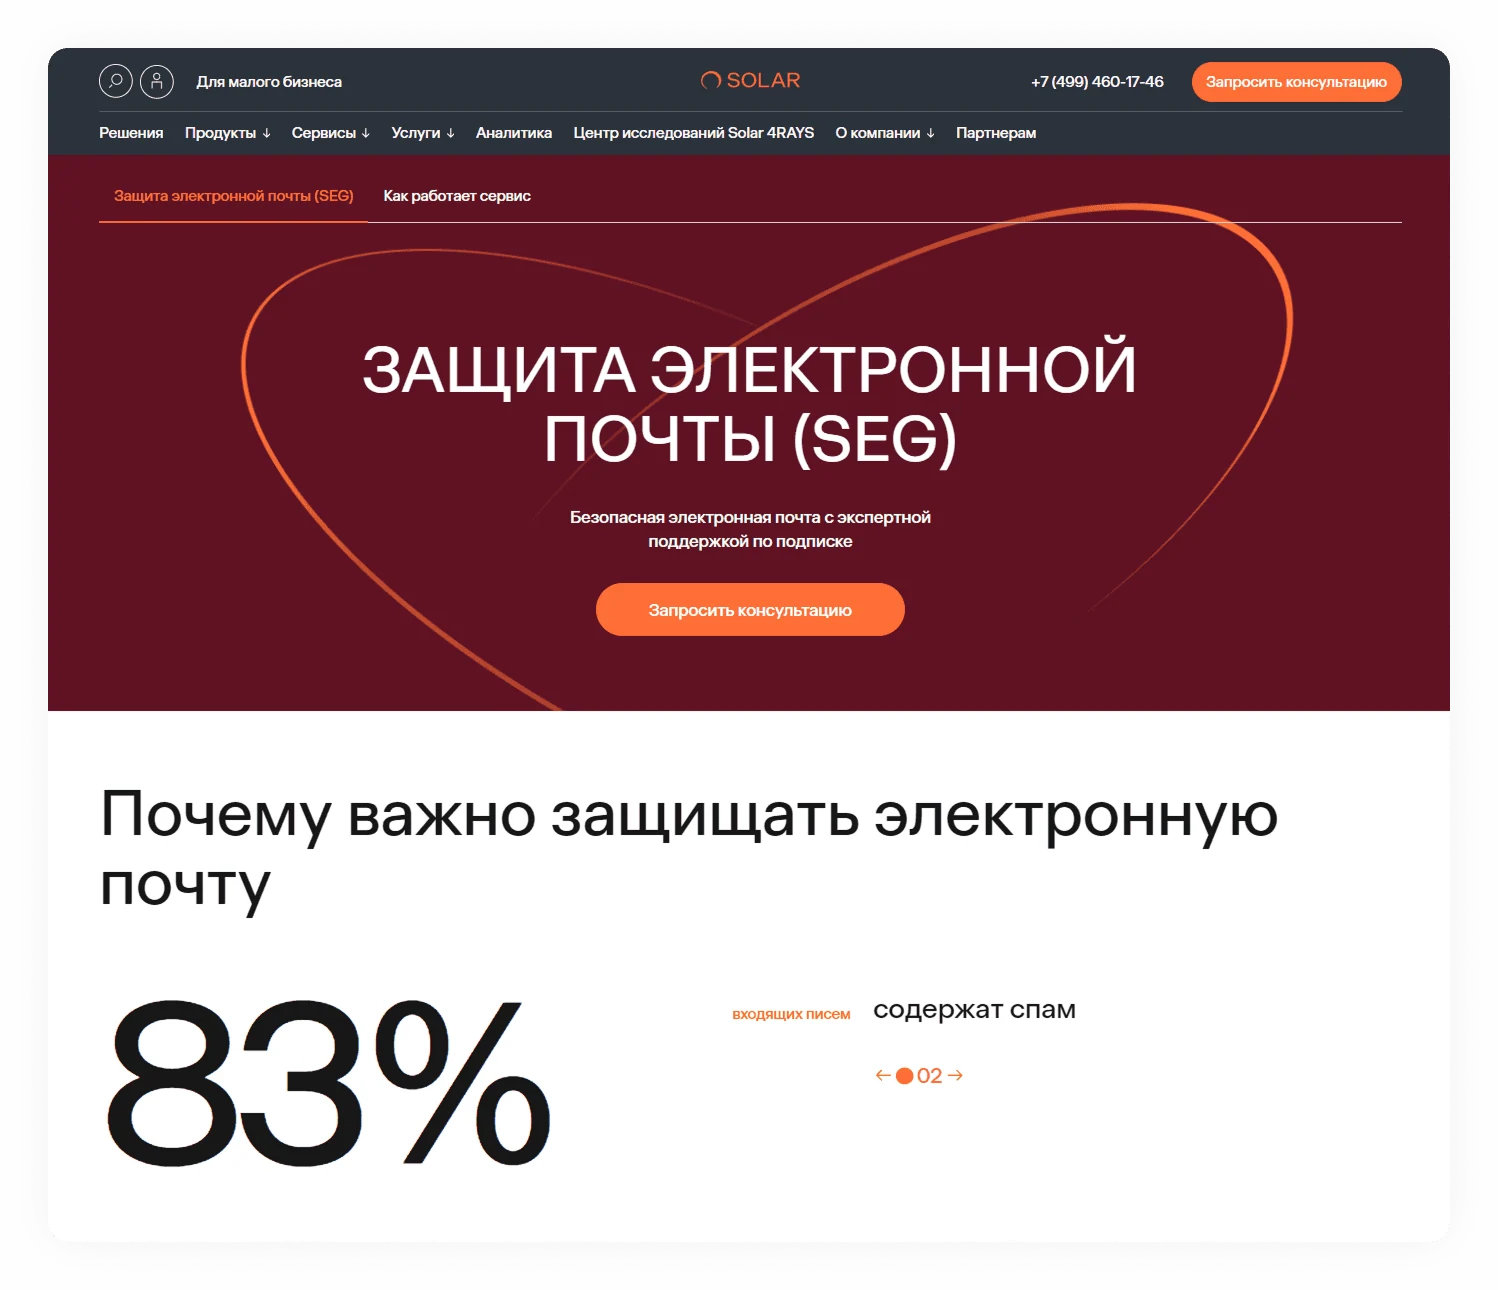
1) Если сделаем onPremise модель, то увеличим количество «крупных» лидов
Добавили onPremise модель поставки продукта помимо облачного сервиса, где мы поставляемся, а также новую точку входа в виде лендоса. Знаем что «крупные» заказчики отказывались от нас из-за отсутствия onPremise модели
2) Если сделаем авторизацию и ручное управление пользователями, то увеличим CSAT и NPS для ИТ-админов и снизим нагрузку с поддержки
Форкнули продукт «Личный кабинет», внедрив авторизацию, тем самым обеспечили попадание компании клиента в экосистему Солара (может повлиять на дальнейший апсейл в рамках облачных сервисов)
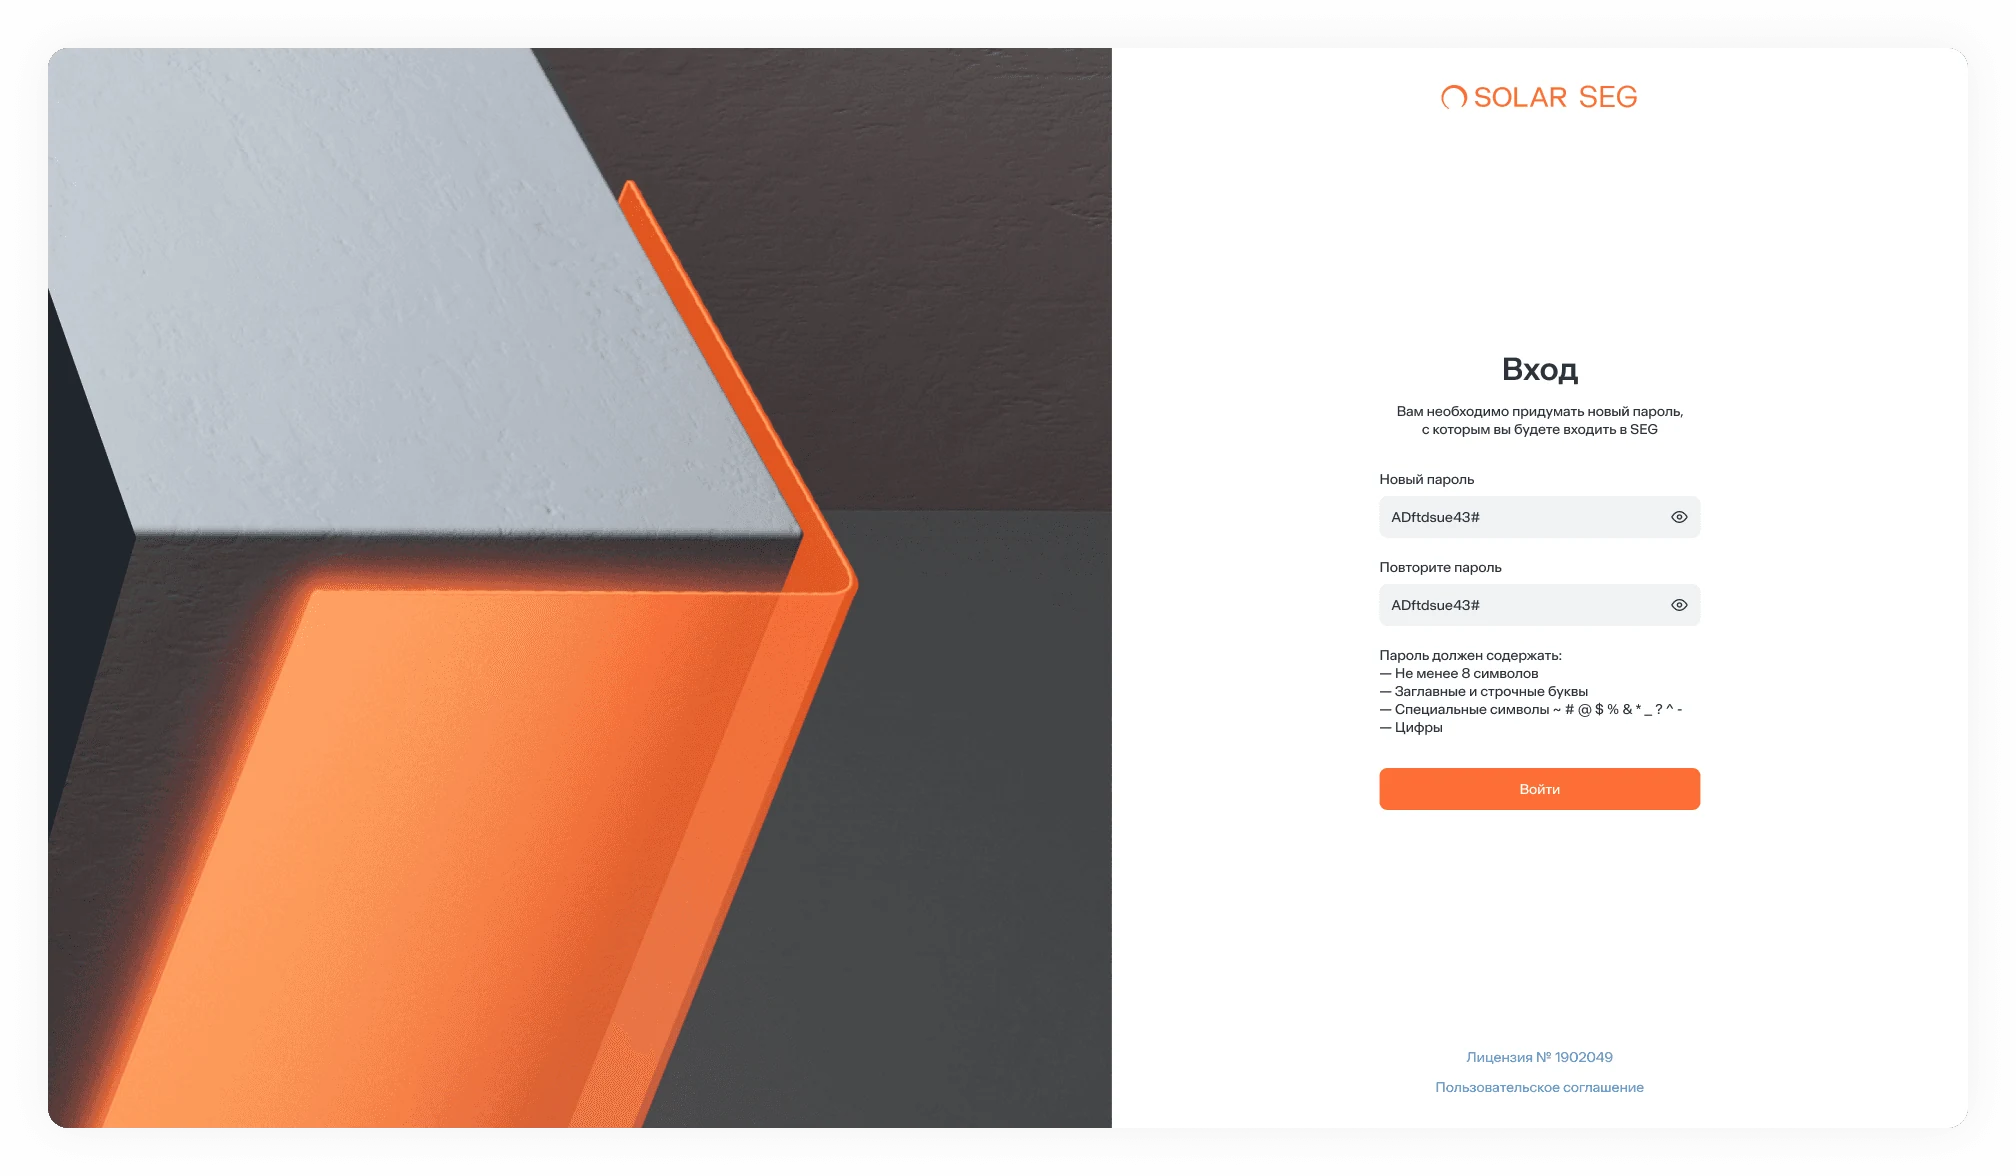
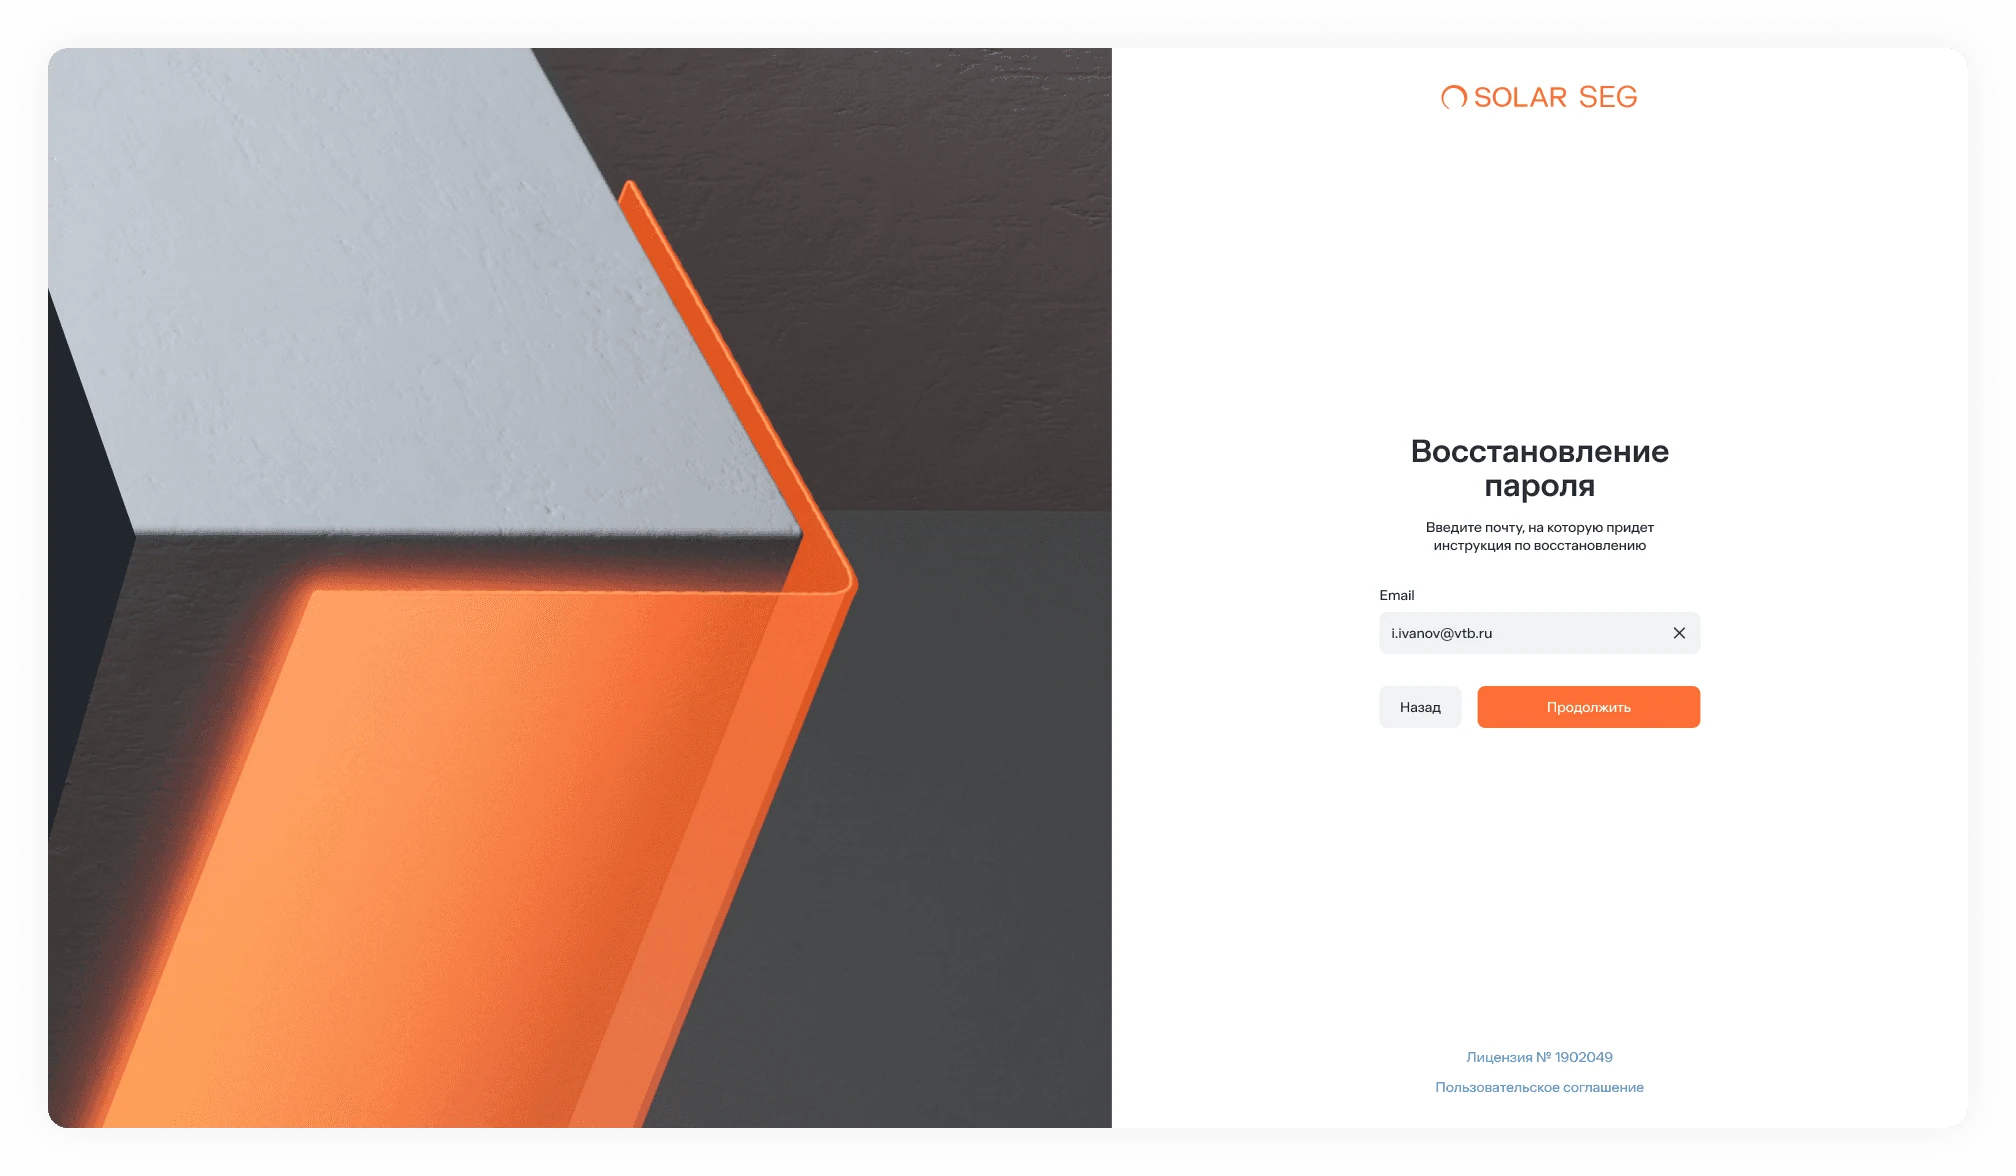
Форкнули продукт «Личный кабинет», внедрив авторизацию, тем самым обеспечили попадание компании клиента в экосистему Солара (может повлиять на дальнейший апсейл в рамках облачных сервисов)
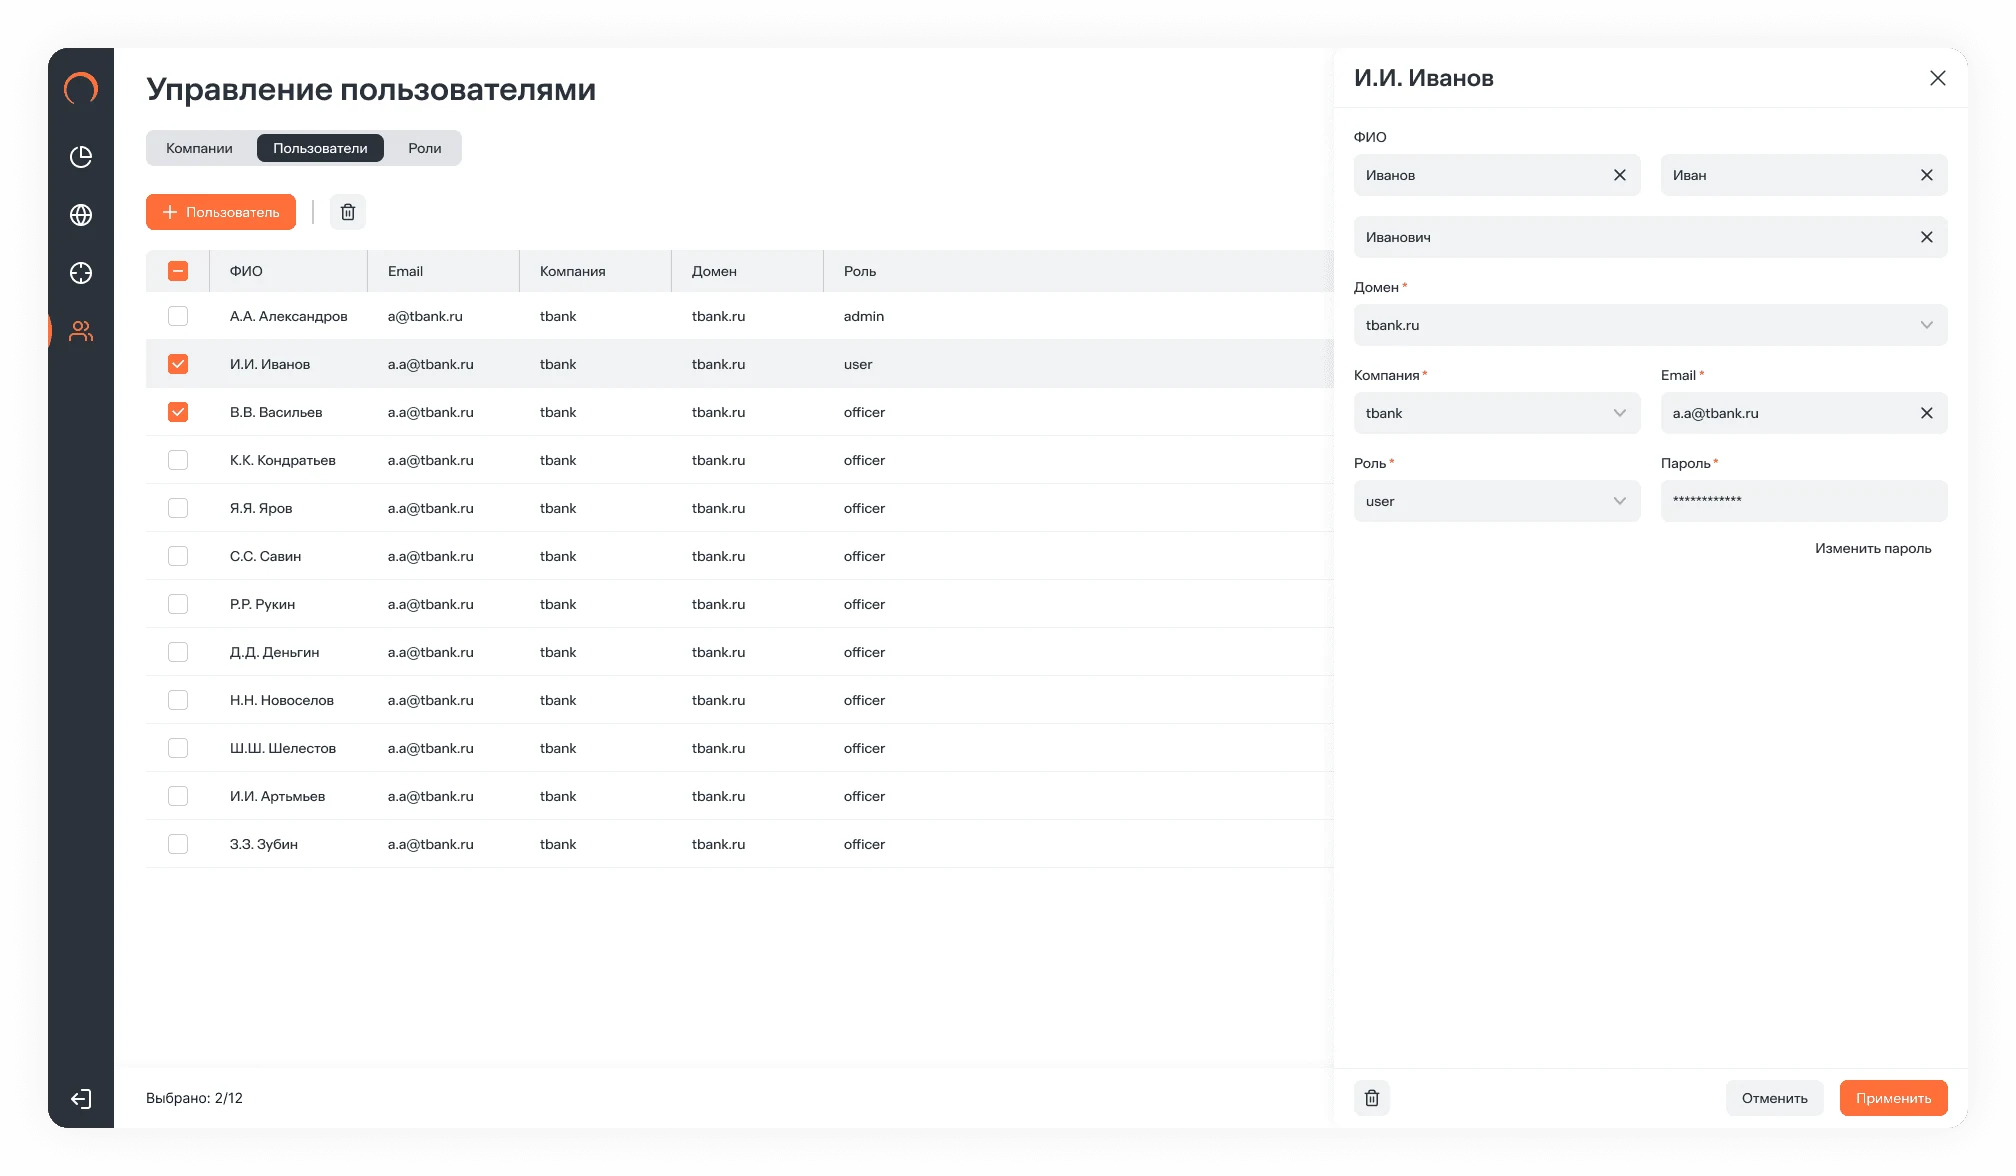
3) Если сделаем единый раздел со статистикой, то увеличим CSAT для ИБ-специалистов
Реализовали единый раздел статистики с мониторингом, где отобразили основные показатели в реалтайме для ИБ-специалистов, они работают как триггер об инцидентах или ошибках, позволяя не упустить всплески и обеспечить защиту внутренней инфры клиента
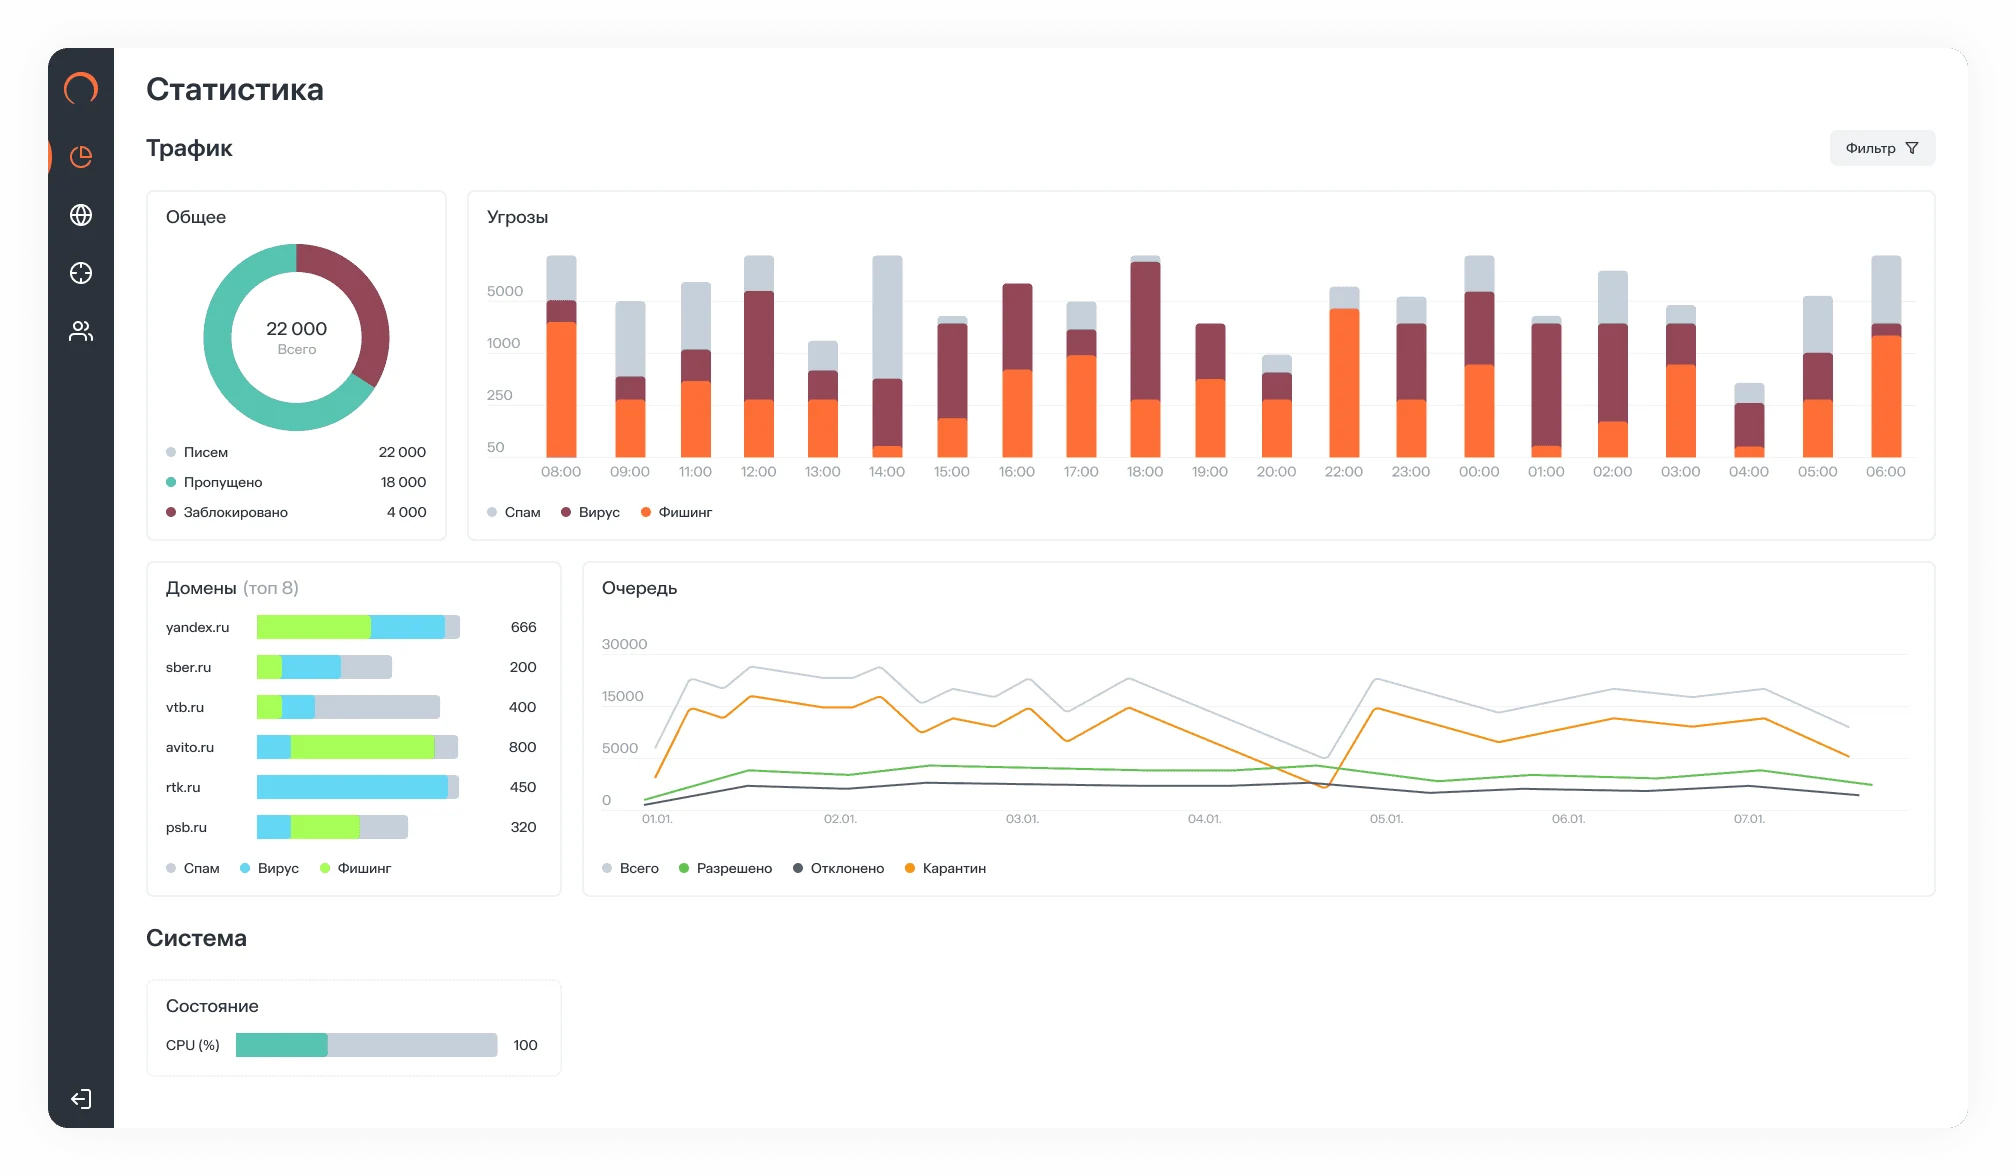
4) Если сделаем самостоятельное подключение клиента к нашему контуру, то увеличим CES и NPS для ИТ-админов и снизим нагрузку с поддержки
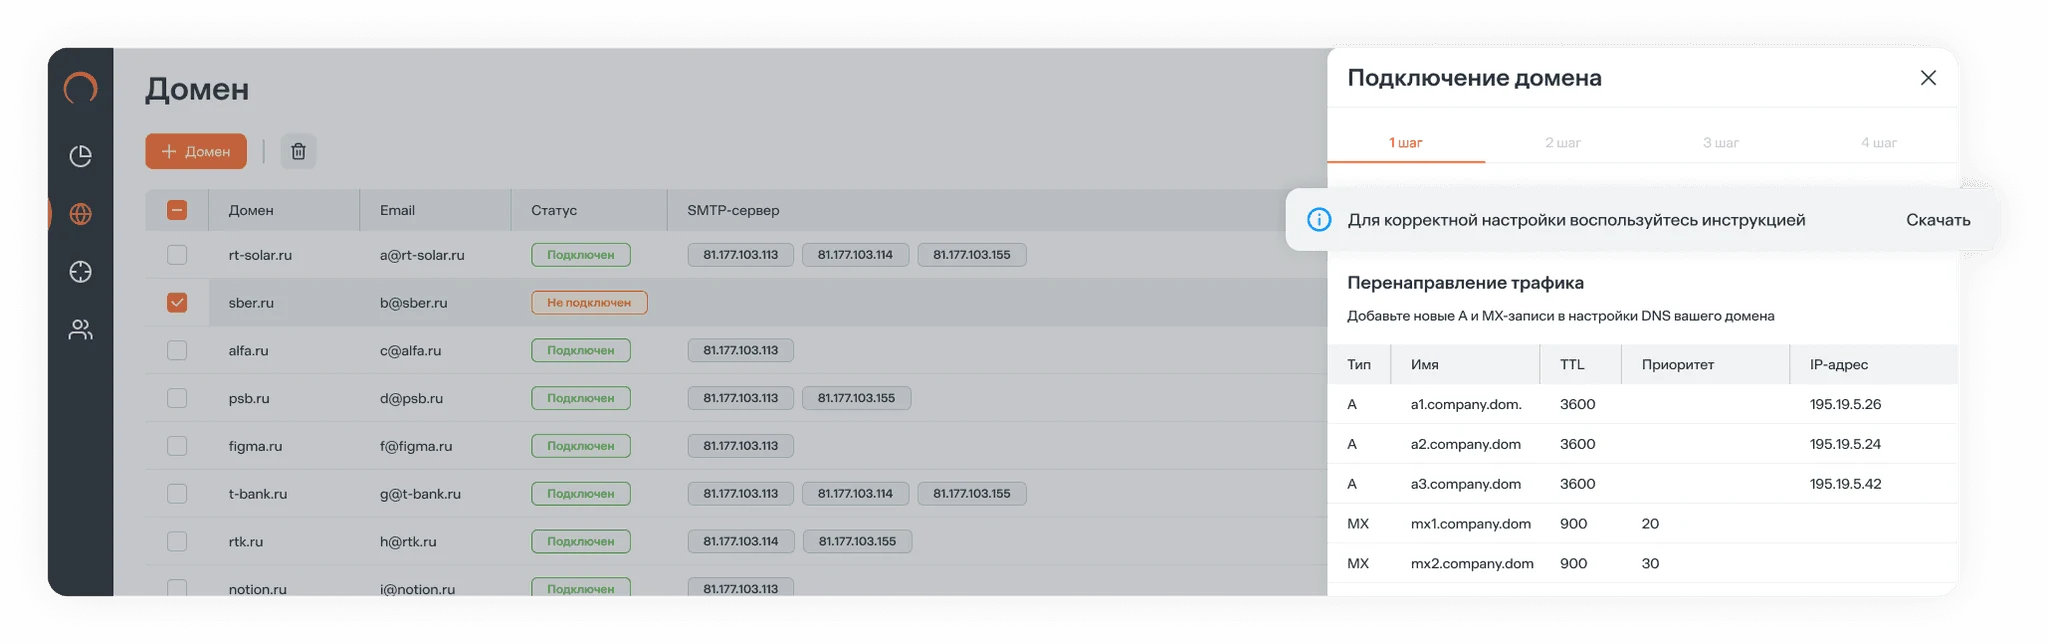
Реализовали раздел доменов, где можно самостоятельно добавлять и перенаправлять сервера клиента на наш контур, тем самым снизив нагрузку с нашей поддержки
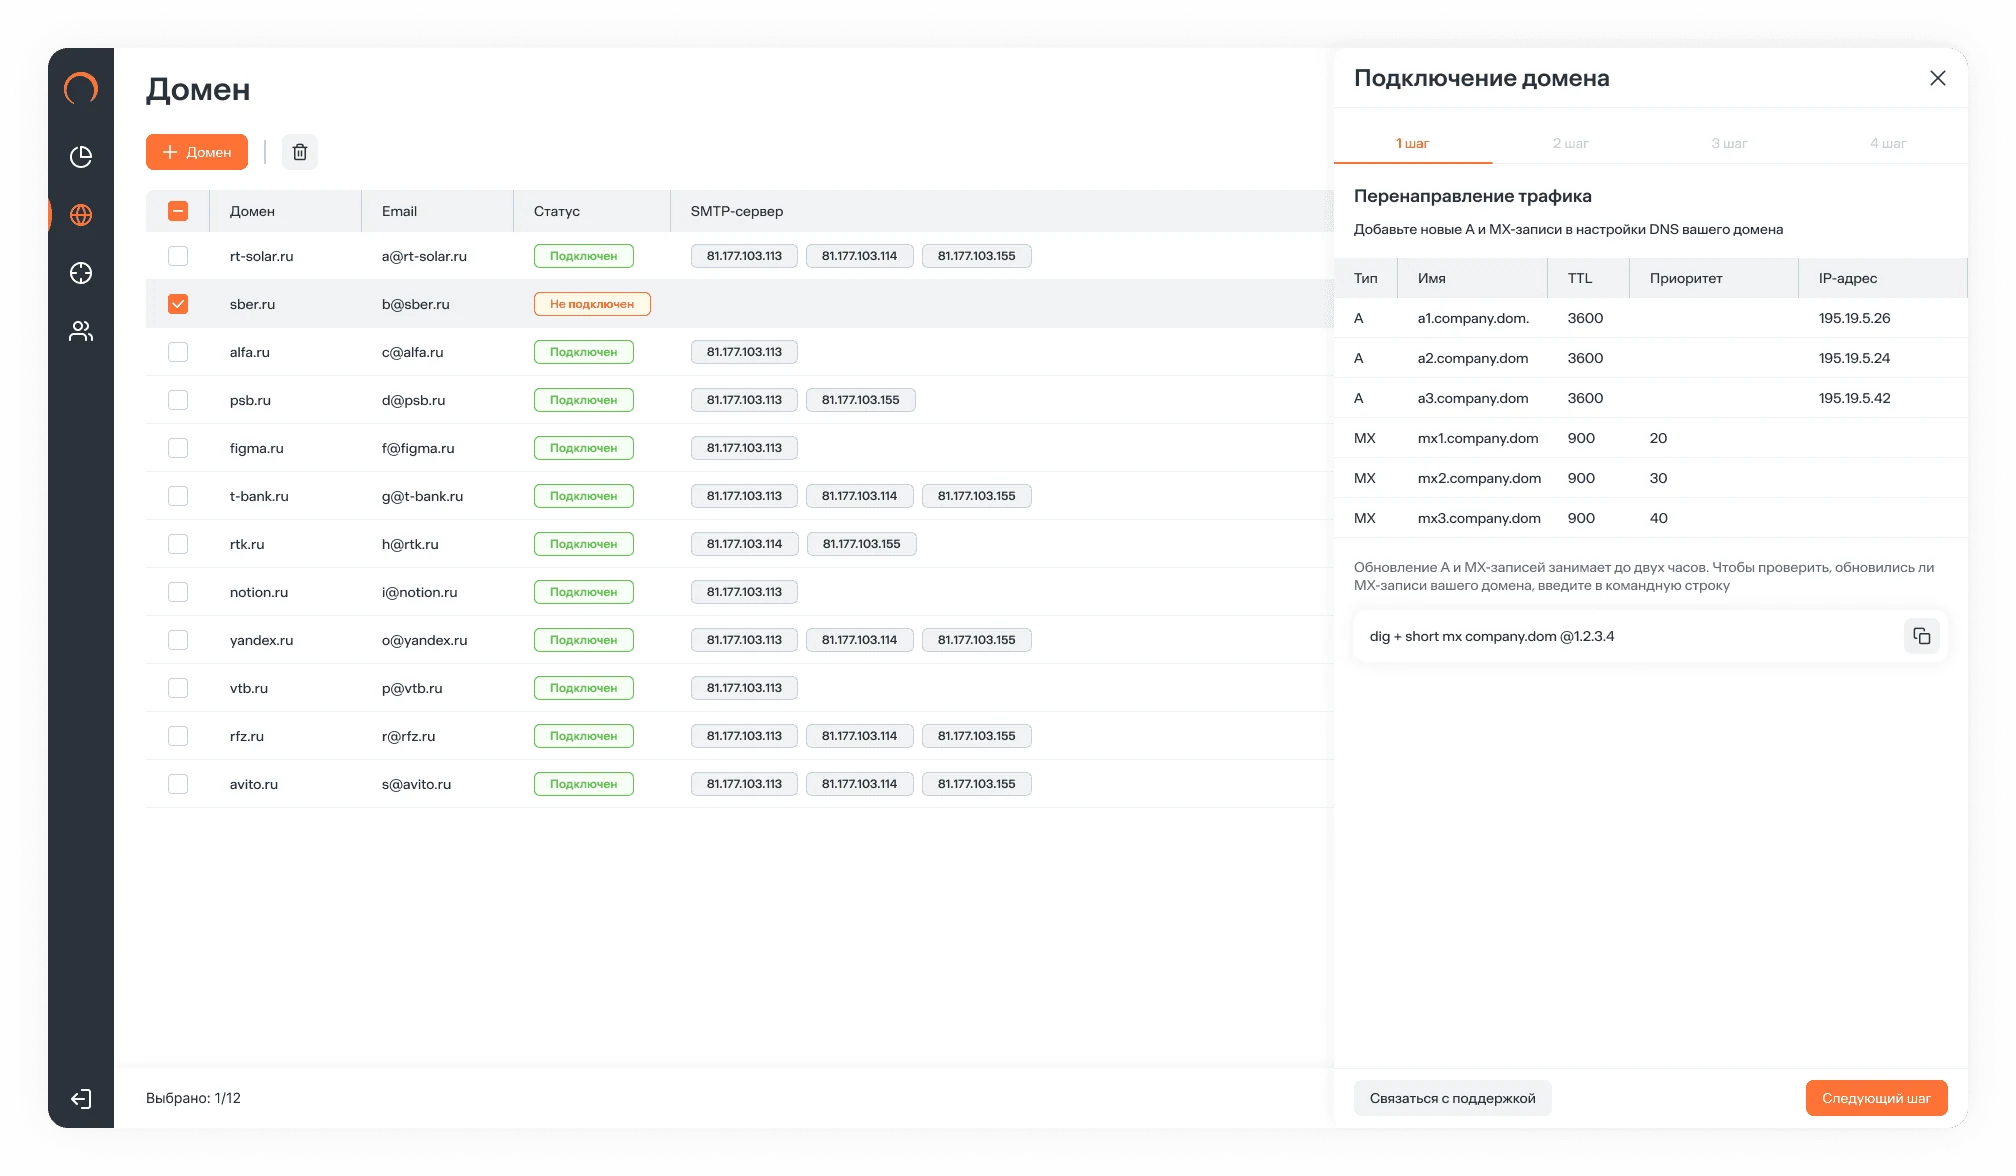
Подключение происходит с помощью визарда, где есть четкая последовательность действий. Добавили возможность добавления нескольких серверов на случай сложной инфраструктуры клиента. Сделали проверку настройки с помощью тестового письма, что делает процесс более прозрачным для пользователя. Внедрили связь с поддержкой по почте, чтобы повысить лояльность и не прервать сценарий в случае возникновения проблем
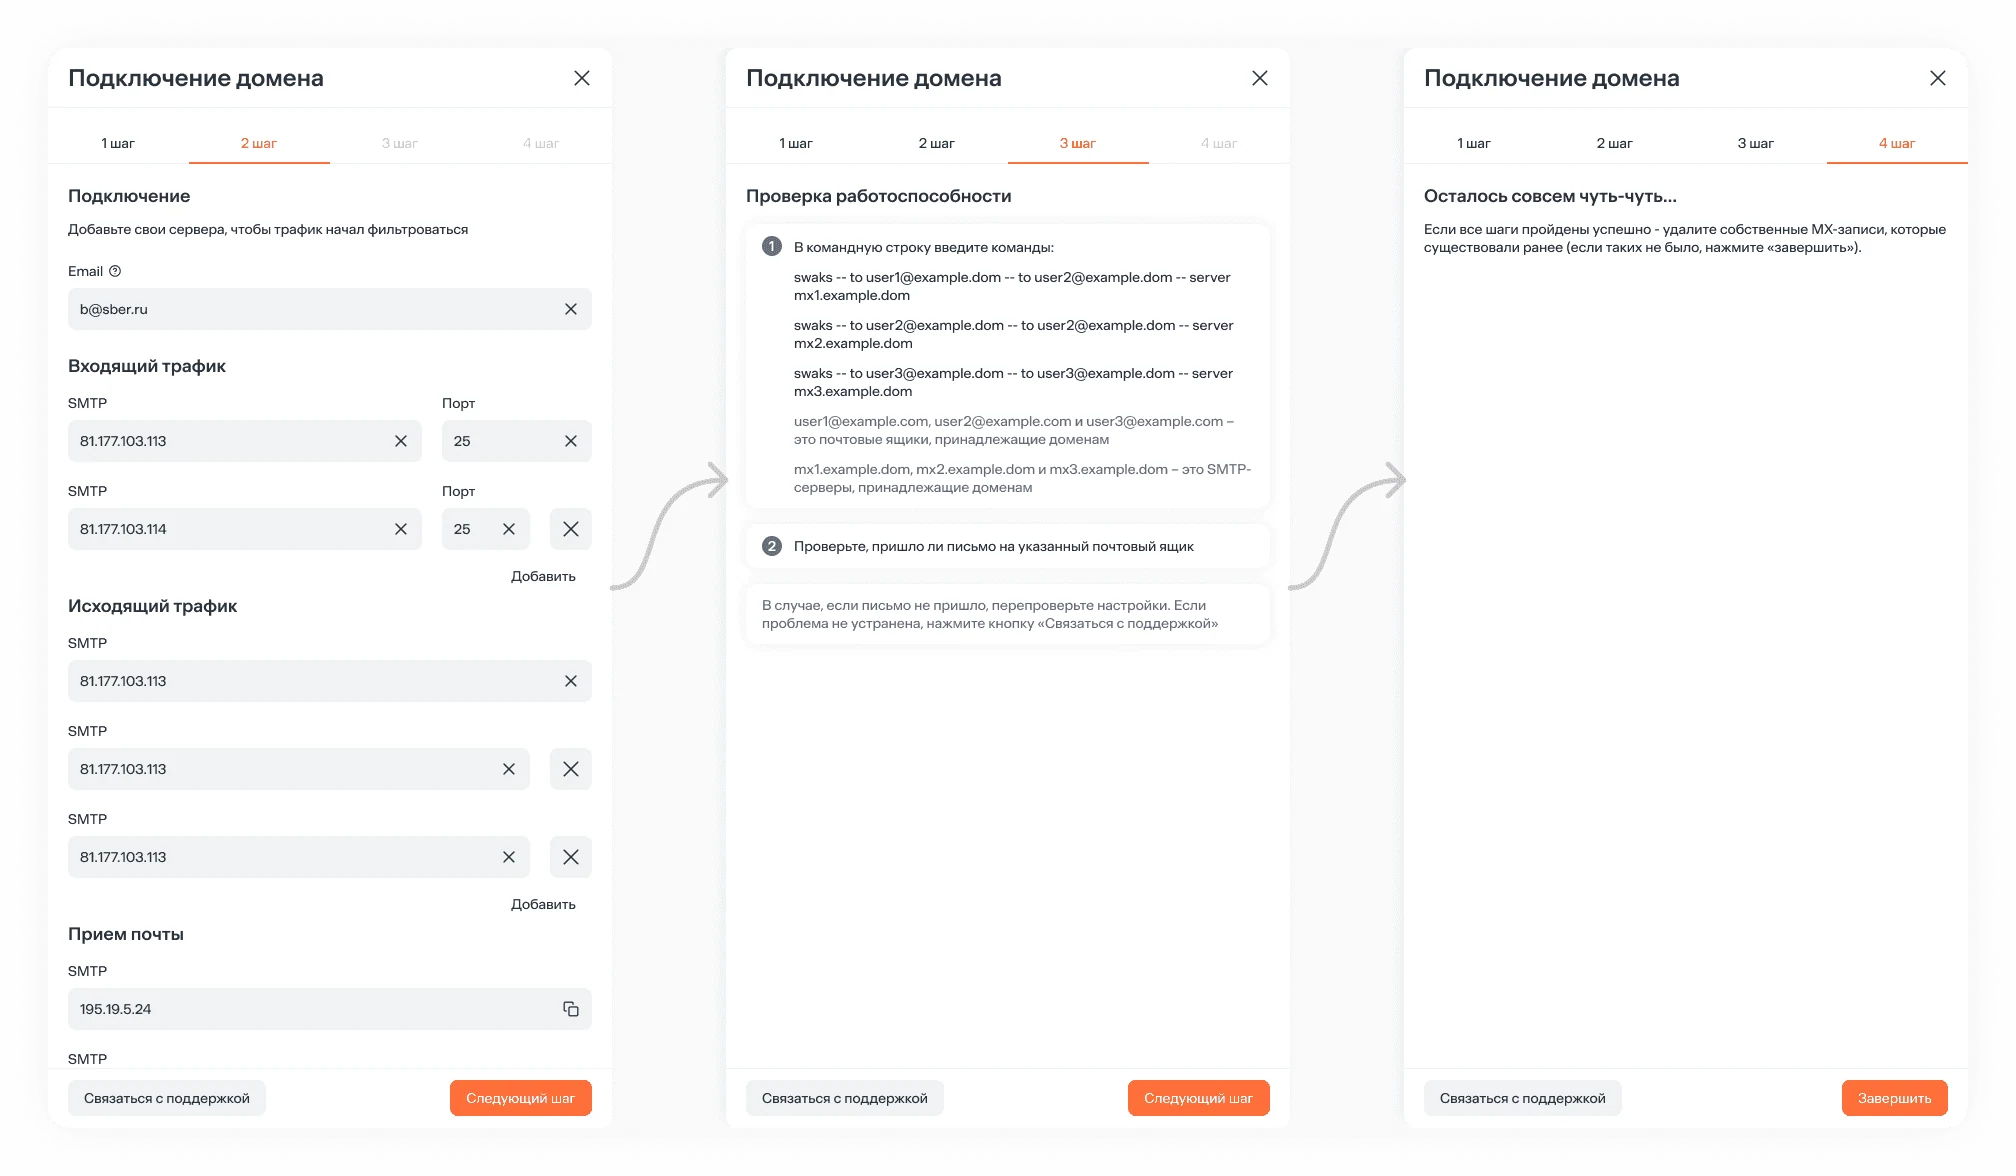
5) Если сделаем персонализированный карантин для всех сегментов с глубоким анализом по письмам, то увеличим CX-метрики и уменьшим timespent для ИБ-специалистов
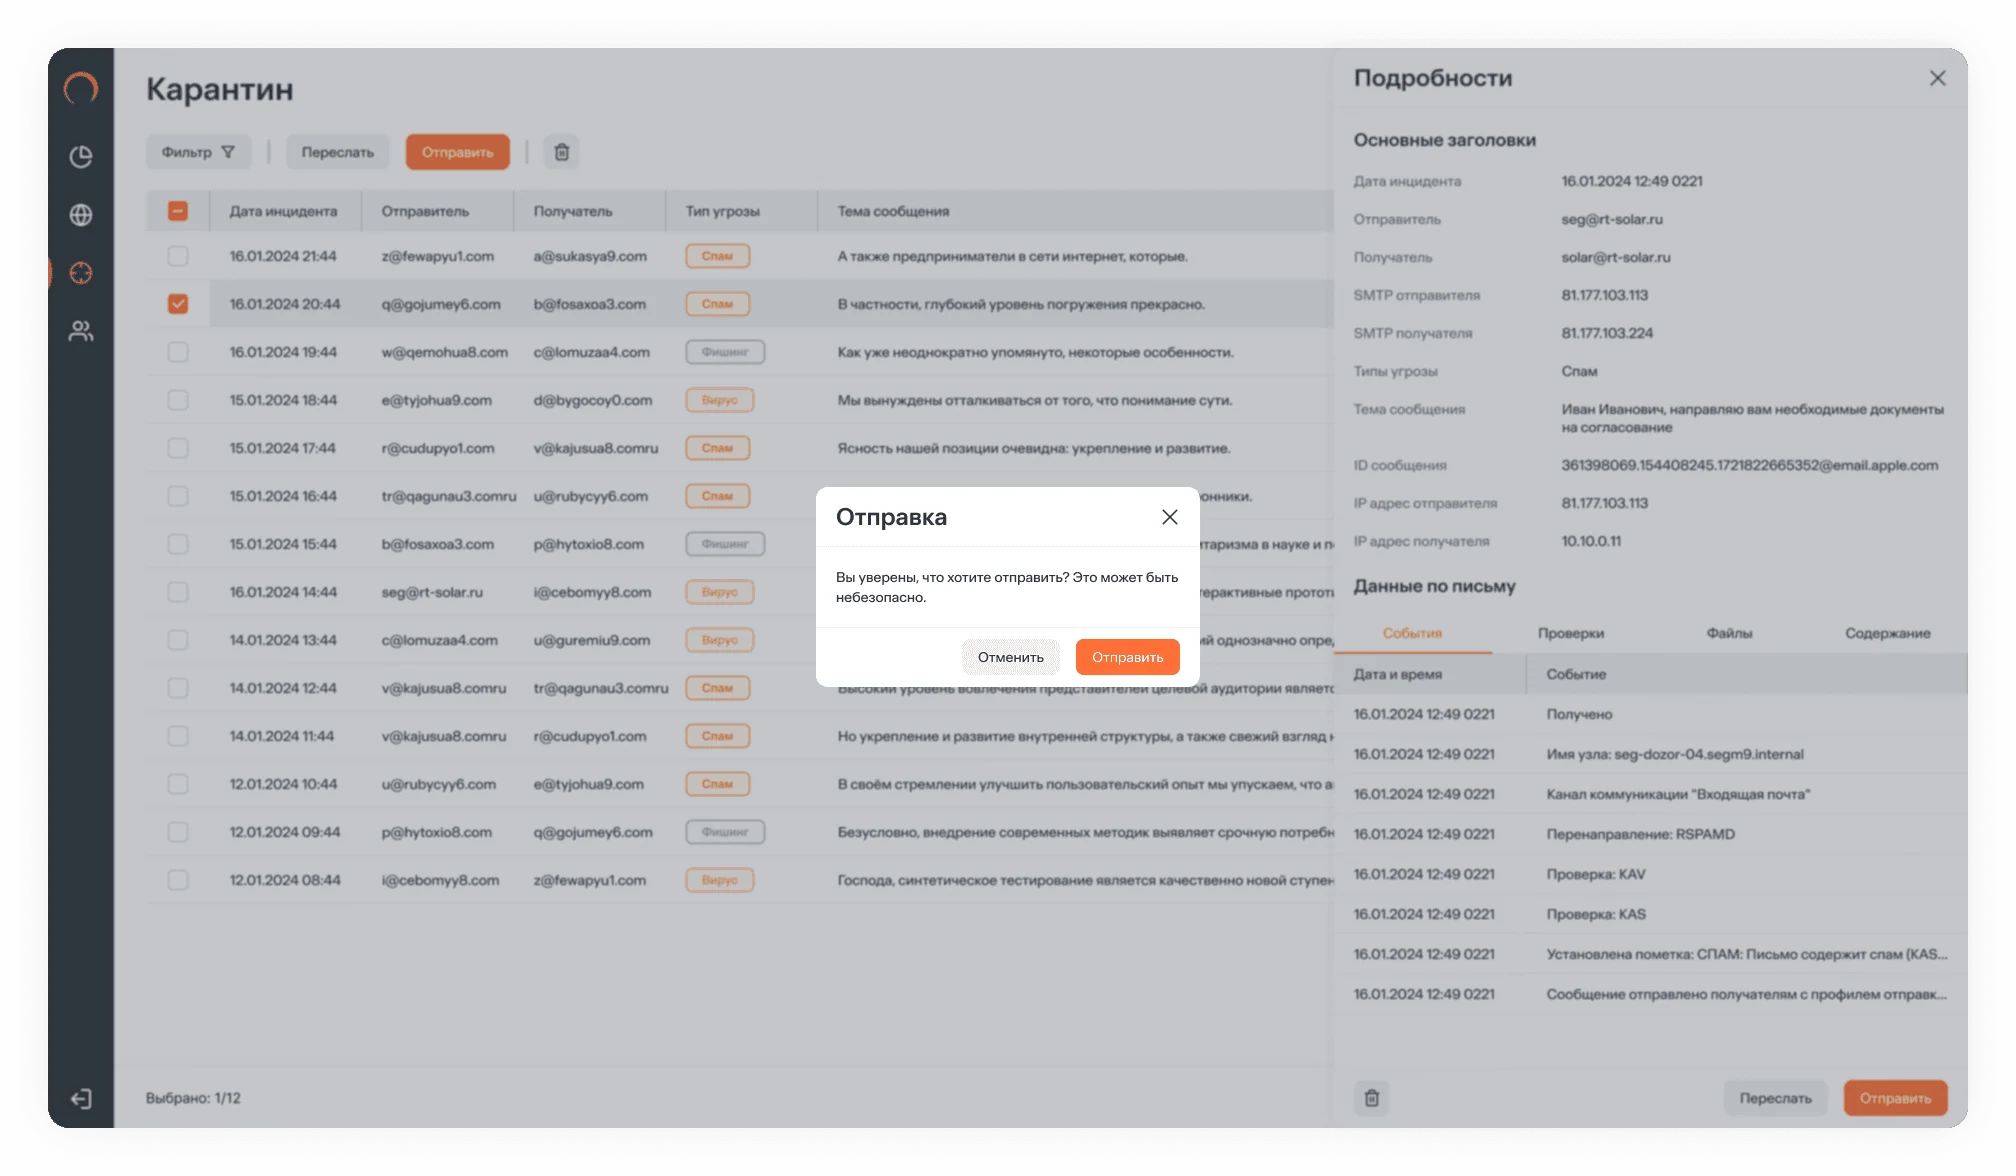
Сделали хранилище нелегитимного трафика с мультитенанси, чтобы ИБ-специалисты не отвлекались на спам (рядовые пользователи имеют доступ к личному карантину и самостоятельно могут отправлять или пересылать письма). Также настроили авто-ротацию писем по сроку и состоянию диска
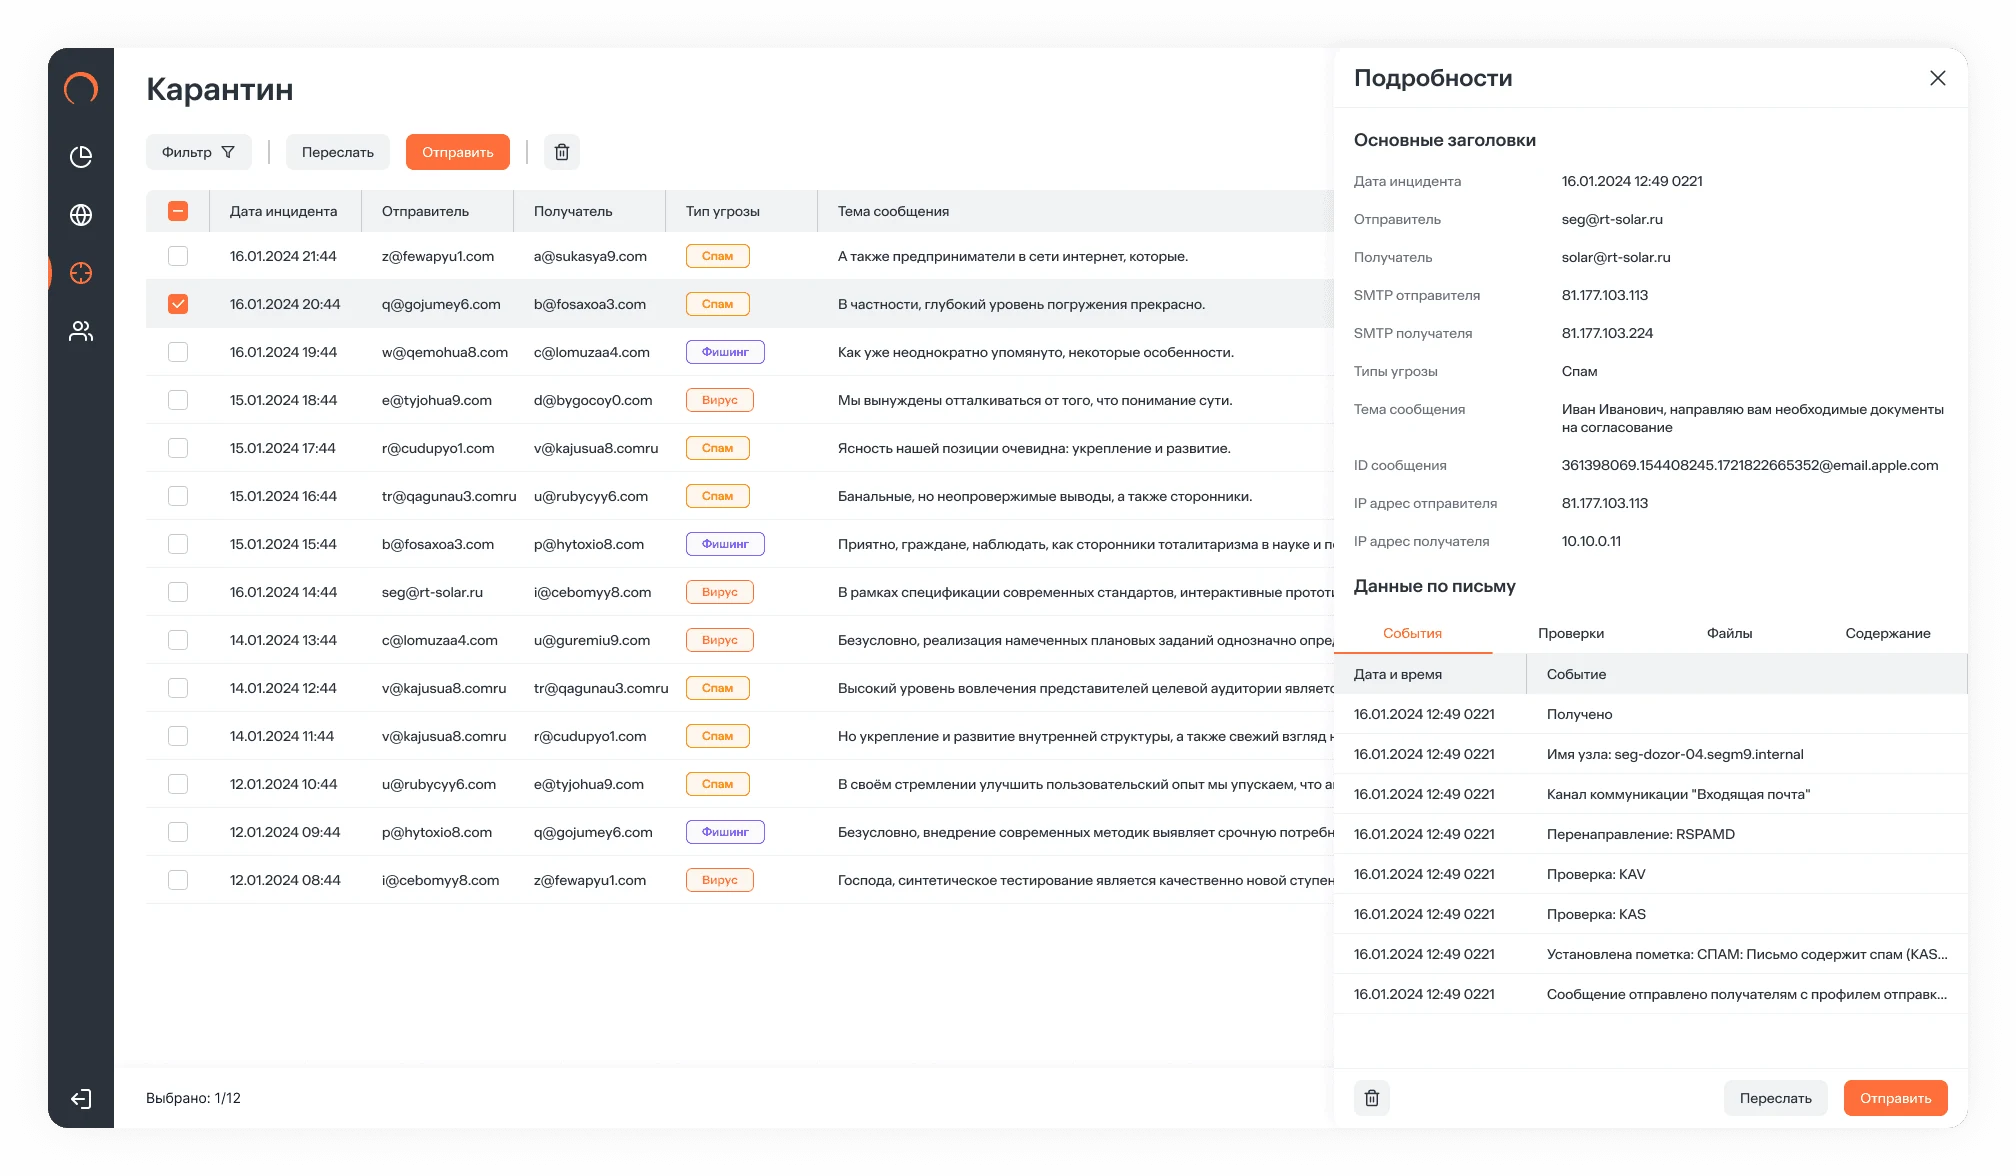
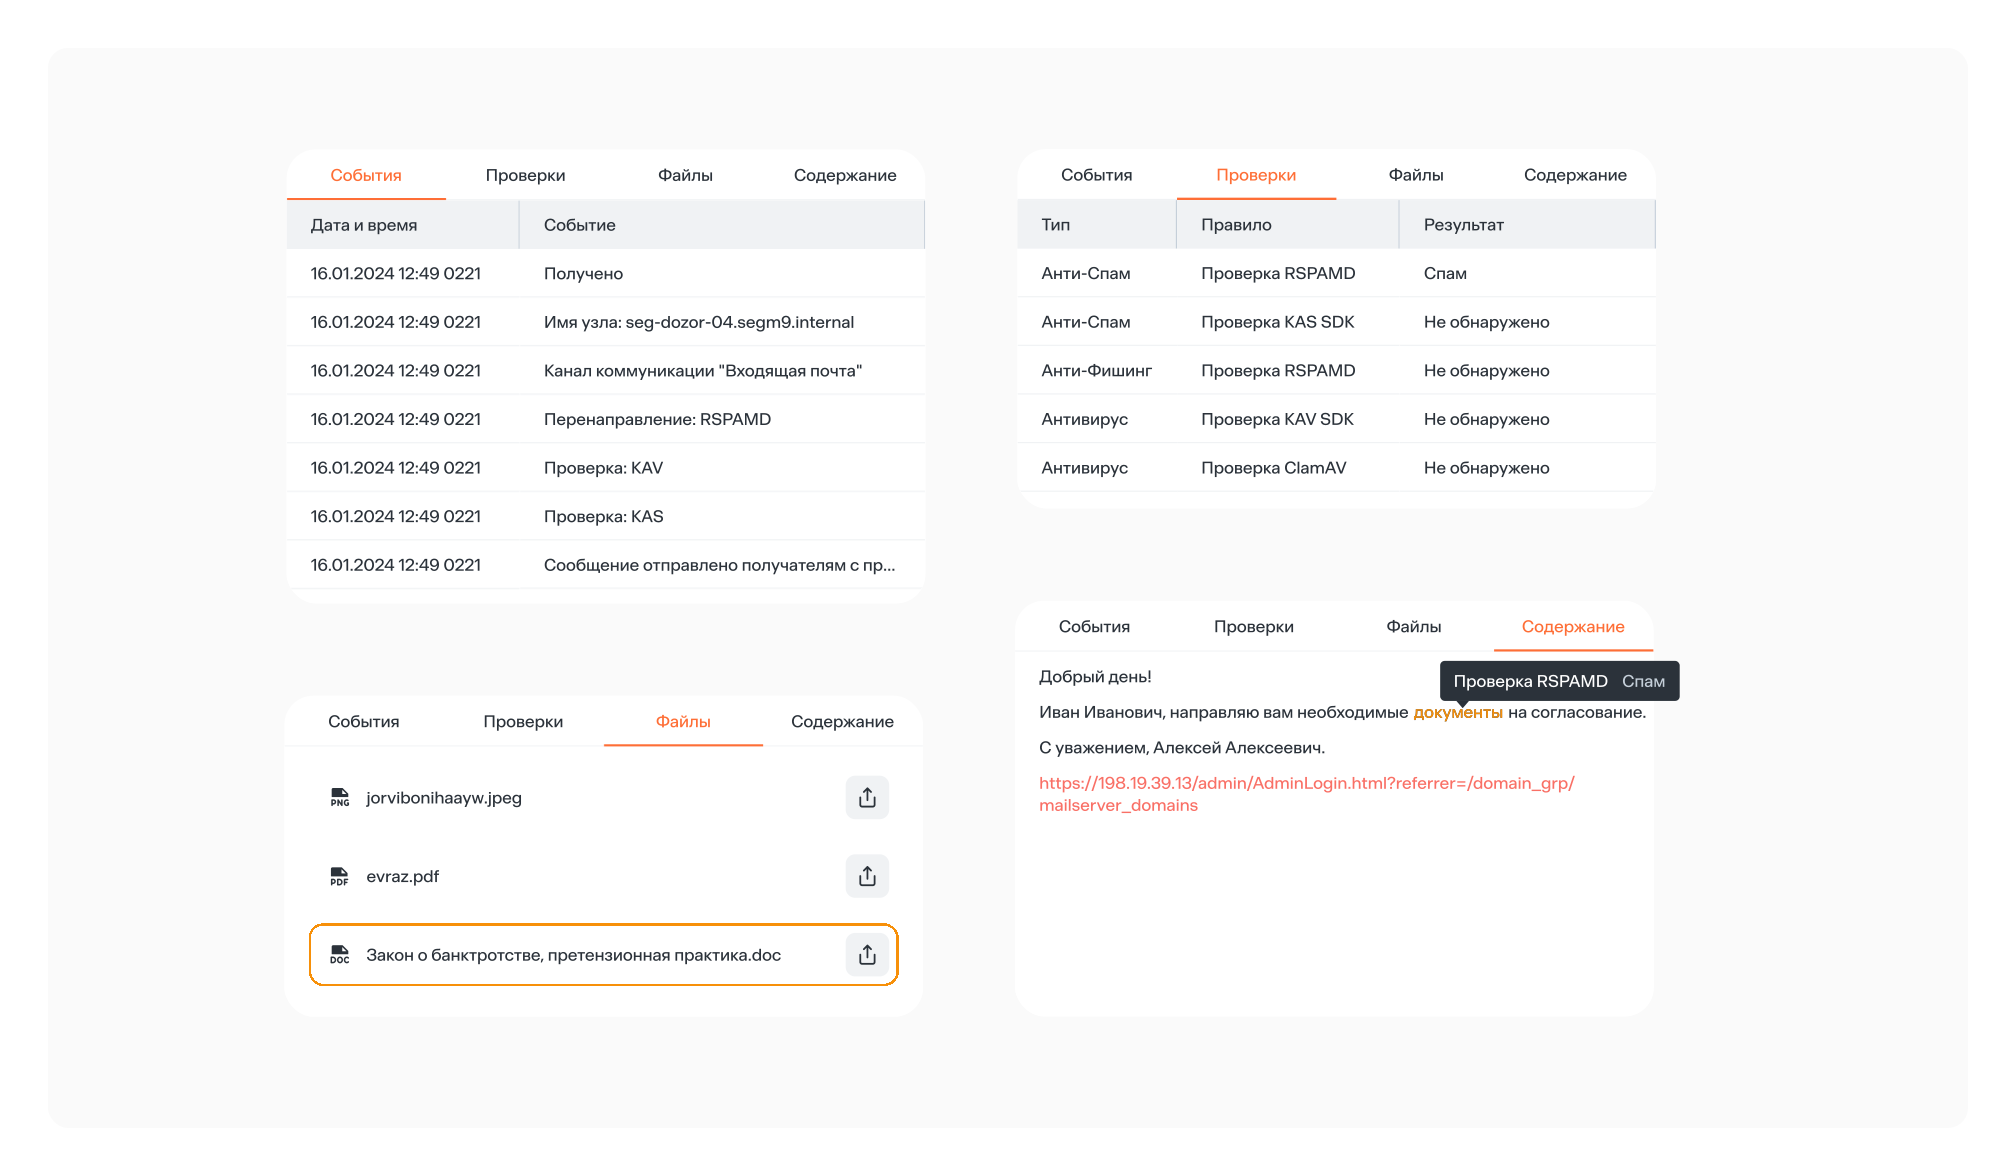
Добавили множество параметров по составу и результату проверки письма, чтобы специалисты могли самостоятельно объективно принимать решения и не подвергать опасности внутреннюю инфру клиента. Подсвечиваем конкретные объекты, на которые сработал фильтр. Отображаем полный путь письма. Выводим все заголовки и приложенные файлы
Упростили поиск писем, добавив фильтры с наиболее популярными параметрами поиска, тем самым сокращаем время ответа на всплески угроз
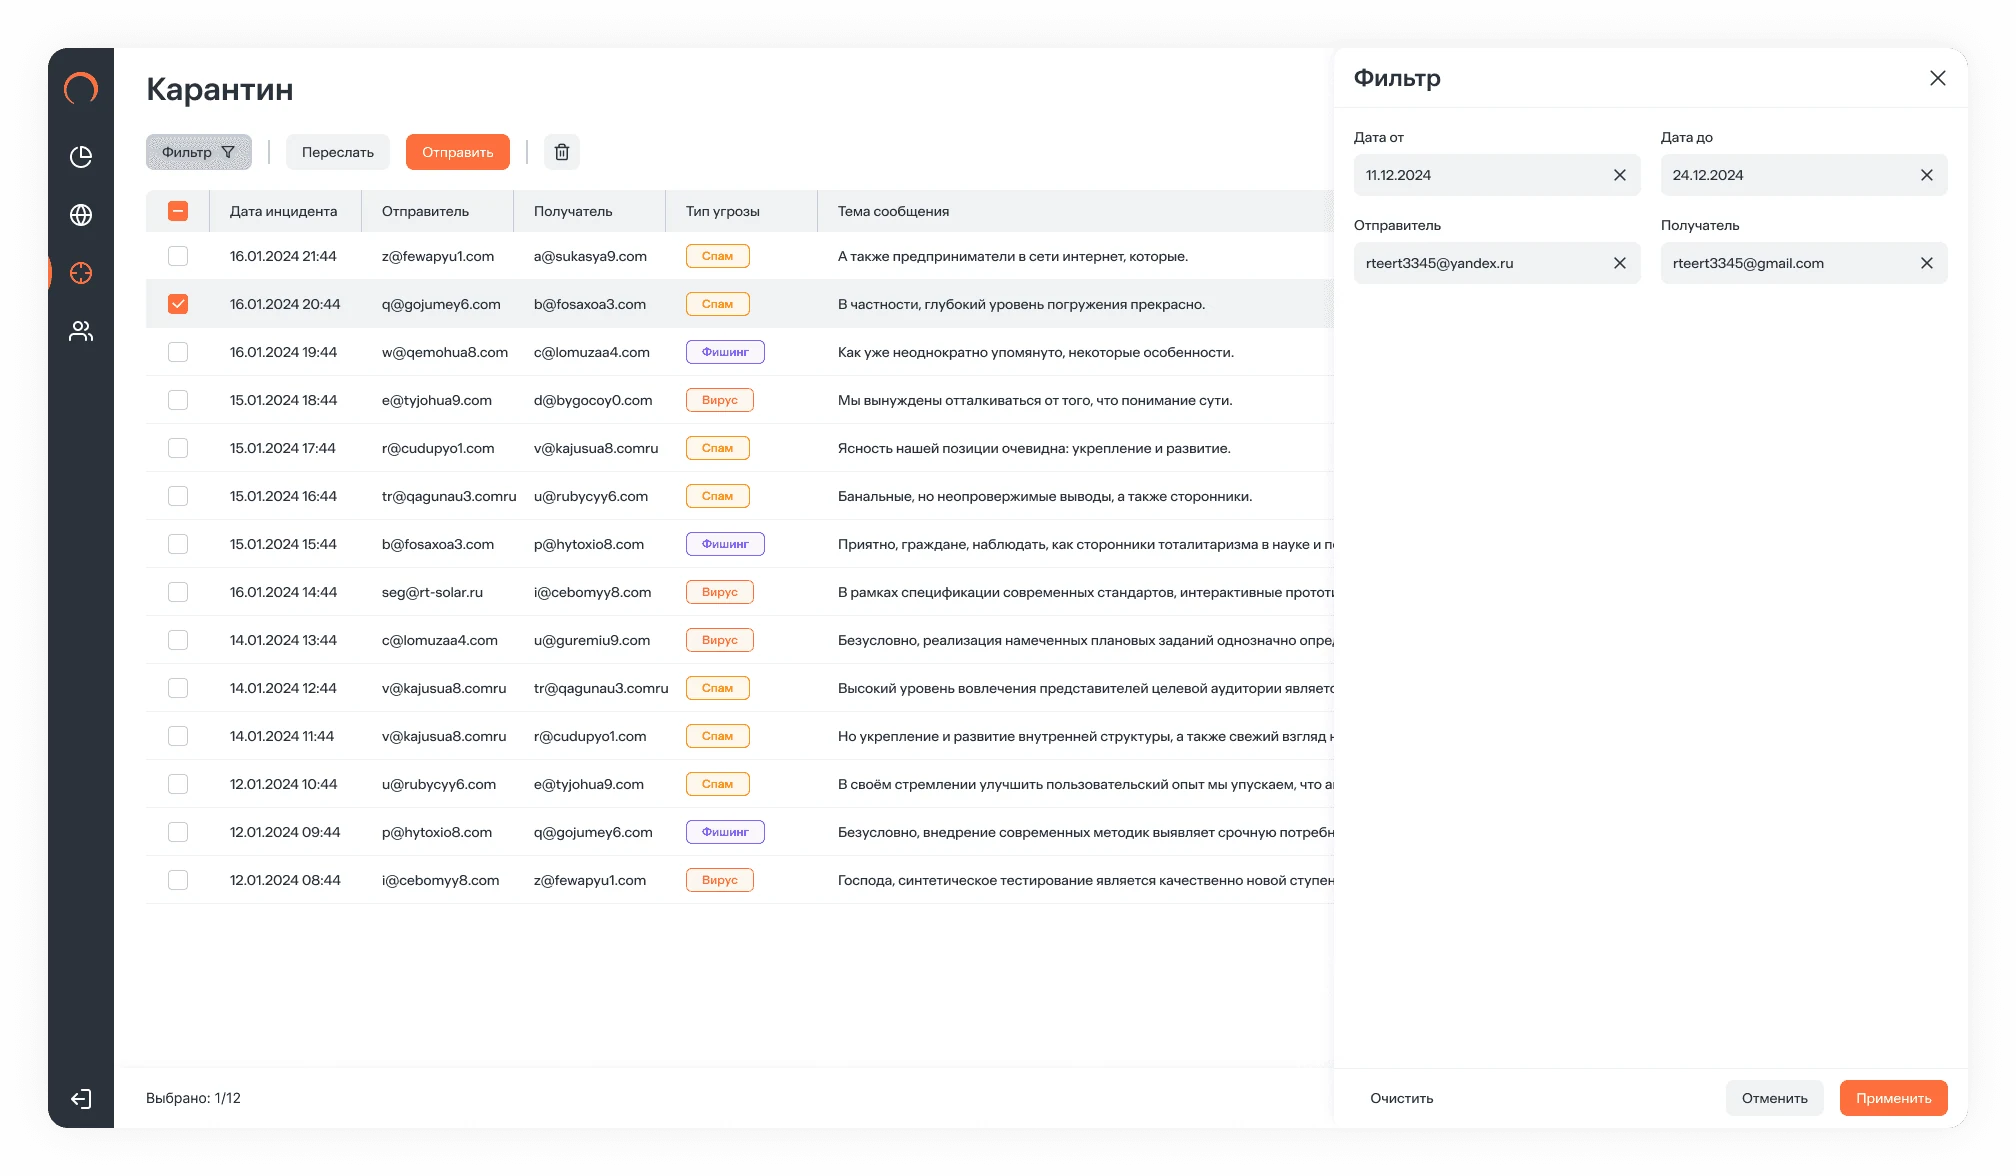
6) Если предоставим оптимальные настройки для фильтра трафика под капотом, то снизим количество ошибок и возможные риски для инфры клиента
Мы знаем, что изменением настроек пользуются очень редко, чаще всего это просто черный/белый список, тем самым мы упростили поддержку продукта
7) Если сделаем персонализированные алерты, то увеличим CSAT и уменьшим timespent для всех сегментов
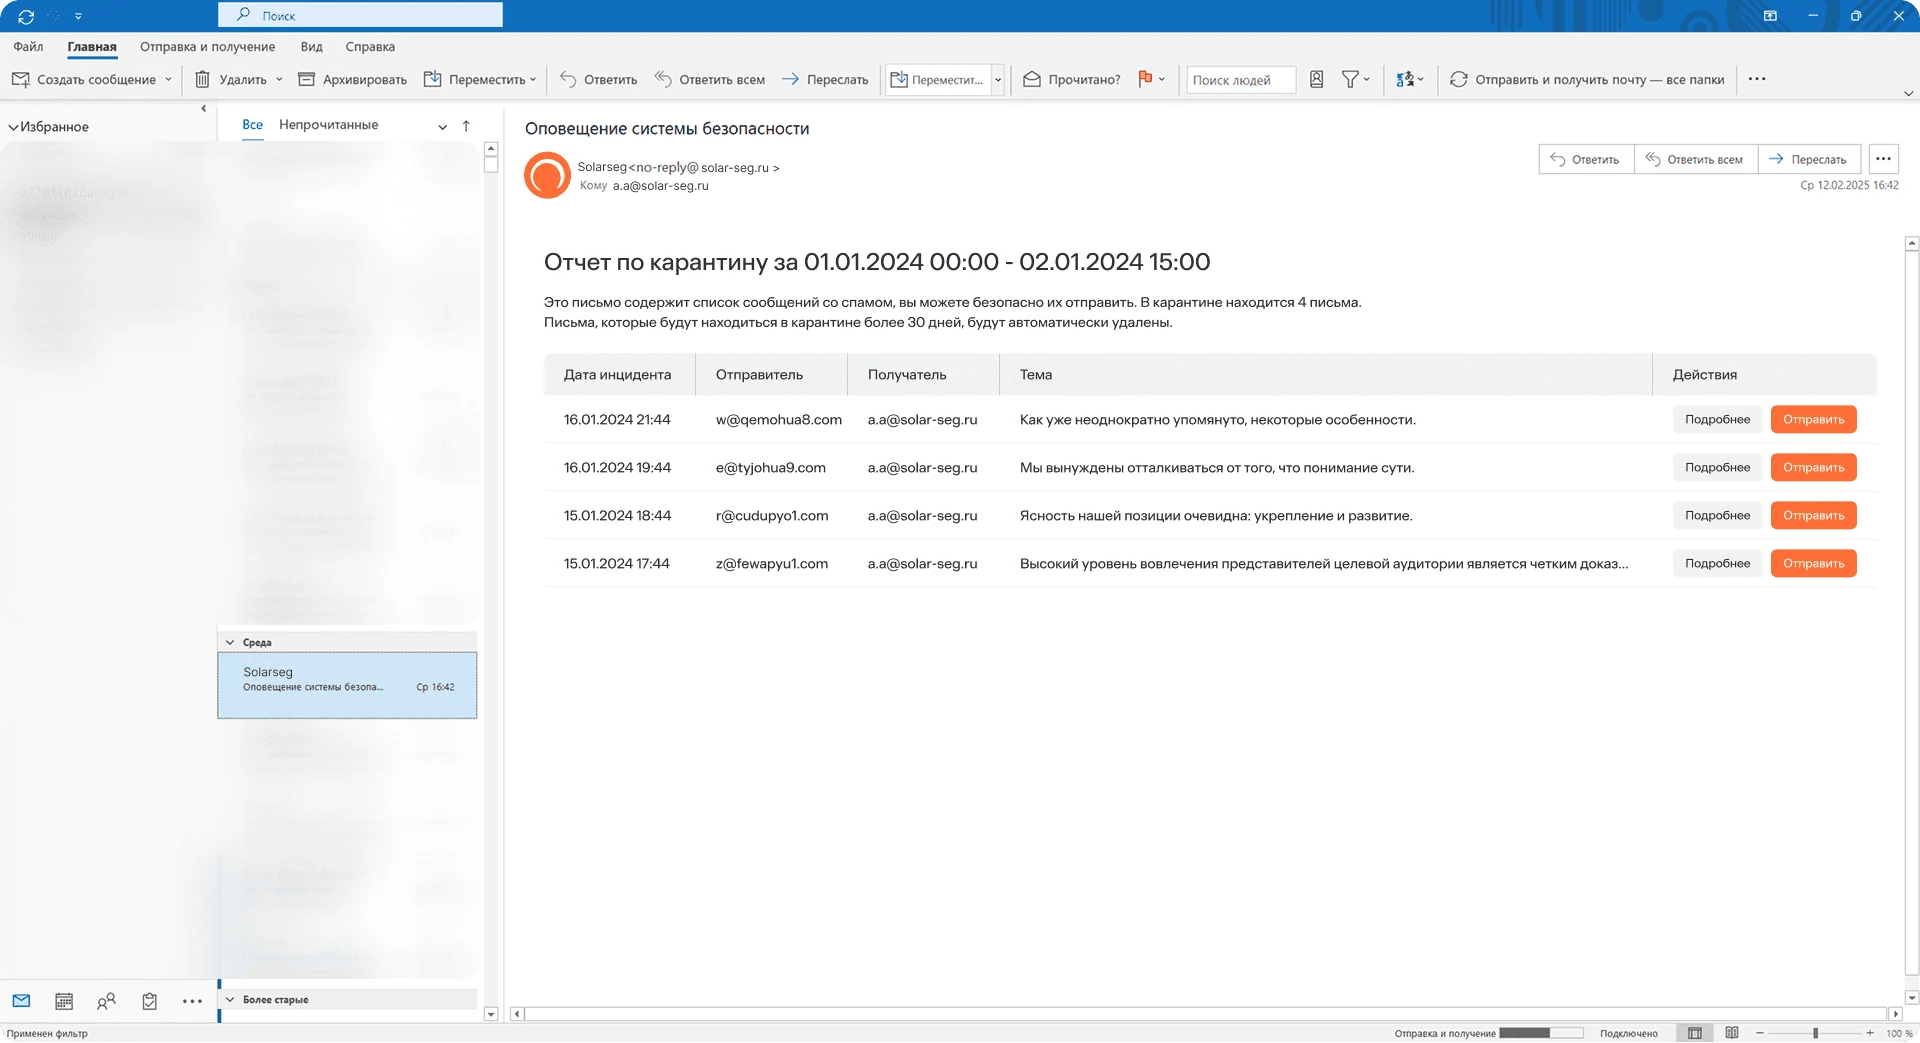
Сделали кастомизированные почтовые алерты, которые завязаны на определенные стоп-лоссы и мониторинг, по итогам которых на почту пользователей приходят письма, это работает как триггер на основные истории персонально для каждого сегмента, сокращая timespent. Алерты: отчет по карантину, переполнение диска, подозрительные всплески инцидентов
U-тесты
После макетов, прогнал ключевые сценарии на u-тестах для разных сегментов (всего 6 штук)
1) Так как у нас нет мониторинга DNS серверов клиентов, респонденты путались при подключении доменов, предупредив, что обращения в поддержку становятся отдельной болью. Добавили подробную PDF-инструкцию с техписом
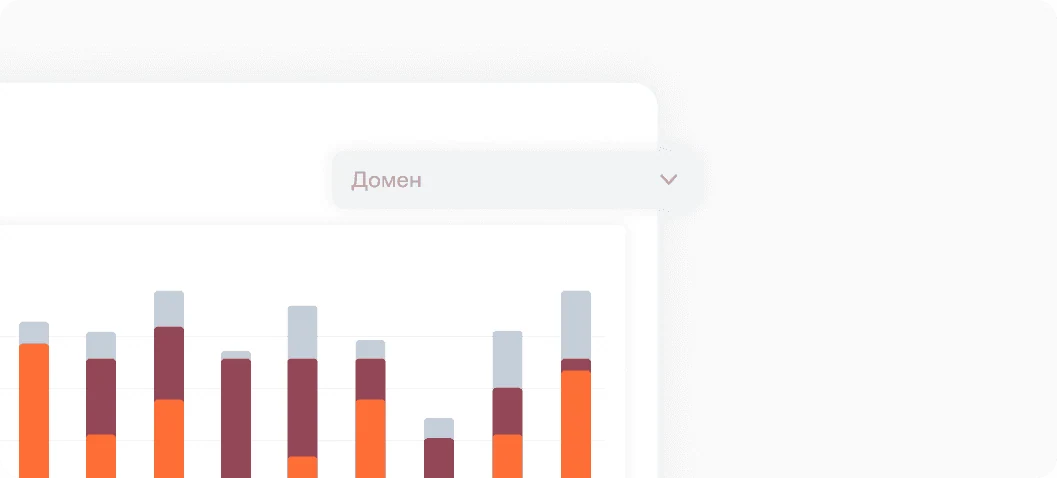
2) Некоторые респонденты спрашивали почему нет фильтра по доменам для статистики, так как зачастую всплески угроз происходят на конкретных доменах
3) Не учел корнер-кейс, а респонденты это упоминали — выбранные письма в карантине после фильтрации обязательно должны сбрасываться
4) Добавили попконфирм при отправке писем с потенциальным вирусом/фишингом из карантина, тем самым предотвратив отправку и пересылку писем с потенциальными угрозами
Опросы
Запустил почтовую рассылку с опросами по ключевым сценариям, чтобы уже на пилотах собирать обратную связь с пользователей наших лидов и внутреннего отдела поддержки
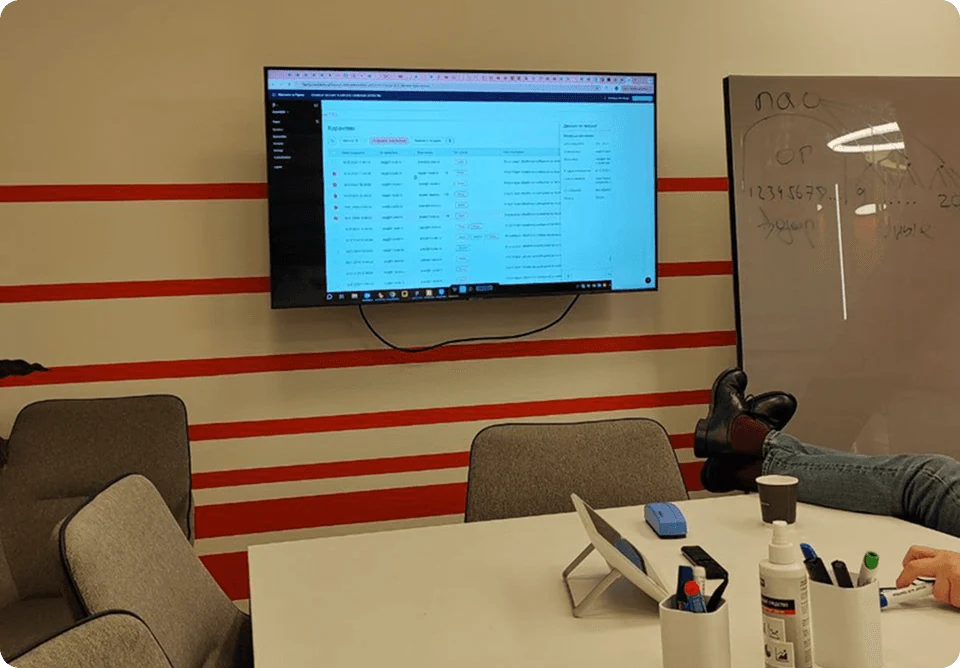
А еще мы участвовали на SOC форуме
Это самая крупная конференция по кибербезу. В рамках закрытого показа продемонстрировали концептуальные прототипы, заявив о себе на рынке и заинтересовав первых потенциальных лидов
Результаты
Запустили MVP, активно проводили пилоты, большая часть пользователей клиентов готова рекомендовать наш продукт руководству
Заработали на первых клиентах
7кк+
Новых лидов стало клиентами
5/7
CSAT ИБ-специалистов
+11%
Клиентов перевели на новый продукт
32/44